Een echt rapport, geen marketingplaatje
Dit is de uitslag van onze eigen, expres-kapotte testapp — met alle 12 checks en een fix-prompt per probleem. Zo ziet jouw rapport er ook uit.
Bekijk het voorbeeldrapport → Download als PDF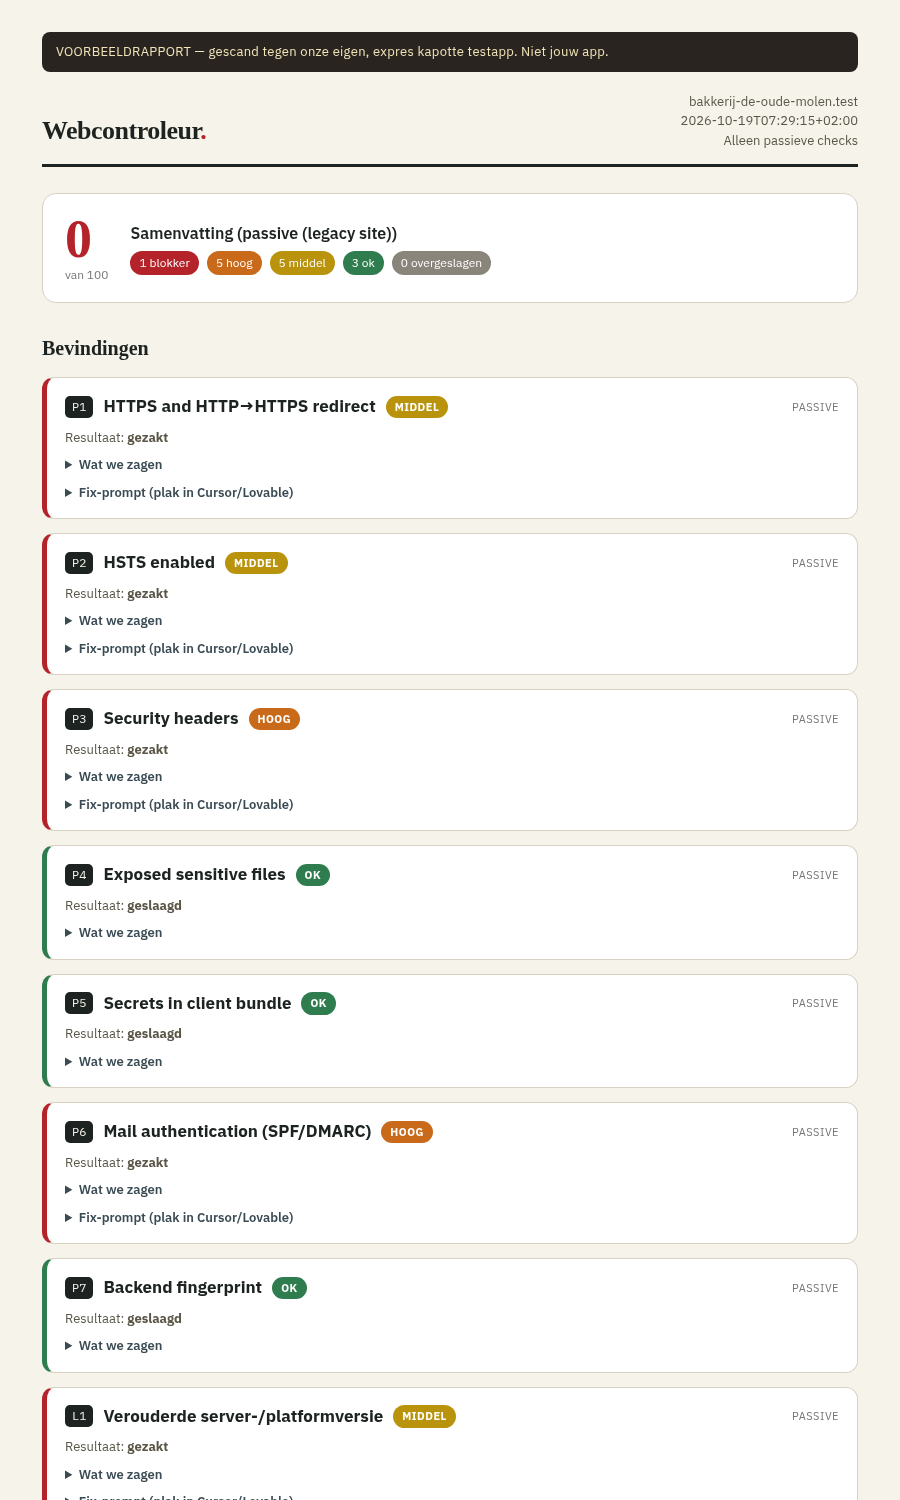
Voor elke website — oud én nieuw
Wij zijn ethische website-scanners. We sporen beveiligingsfouten op die stilletjes online staan — van een oude WordPress met een publieke back-up of een end-of-life server, tot een sleutel die in de code van een nieuwe app is blijven staan — en we helpen ze oplossen. Alles van buitenaf, zonder in te loggen.
Dank je. We nemen je aanvraag door en sturen je rapport naar je e-mailadres. Meestal binnen twee werkdagen, en altijd door een mens bekeken voordat 'ie de deur uitgaat.
Het formulier kon je aanvraag nu niet direct versturen. Geen probleem: we hebben een mail voor je klaargezet met je gegevens erin. Druk op verzenden en we gaan ermee aan de slag.
Open de mail →Gaat er niets open? Mail je URL dan naar michaelversluis@mail.grokbot.com.
Gratis scan = alleen publieke signalen, geen sleutels nodig. De diepe checks draaien pas nadat je bewijst dat de app van jou is.
Wij scannen de publieke kant van je live app en mailen je de gratis uitslag.
Eén DNS-regel of één bestandje. Daarna mogen we ook auth, database en betaling testen.
Per probleem leggen we uit wat er mis is en hoe je het oplost. €50, eenmalig.
.env / .git / .svnbackup.zip, wp-config.php.bak)phpinfo()We draaien de diepe checks uitsluitend tegen een domein waarvan jij het eigendom hebt aangetoond. Zonder dat bewijs weigert de scanner ze — dat is geen knopje, dat zit in de code.
Dit is de uitslag van onze eigen, expres-kapotte testapp — met alle 12 checks en een fix-prompt per probleem. Zo ziet jouw rapport er ook uit.
Bekijk het voorbeeldrapport → Download als PDF